Audit in de console
Het concept achter verbruik, audit en traces staat in Inzicht.
Op Audit bekijk je de beheerwijzigingen en de API-activiteit van een organisatie. De subtabbladen Beheer en Aanroepen en productgebeurtenissen tonen elk hun eigen gebeurtenisgeschiedenis. Je gebruikt het om na te gaan wie iets wijzigde, of waarom een aanroep werd geweigerd.
Je hebt een beheerdersaccount van de organisatie nodig. Houdt de organisatie erboven het auditspoor bij zich, dan staat op Aanroepen en productgebeurtenissen één regel die dat zegt in plaats van de tabel (hieronder). Een sleutel leest haar eigen gebeurtenissen in Gebruik en audit via de API.
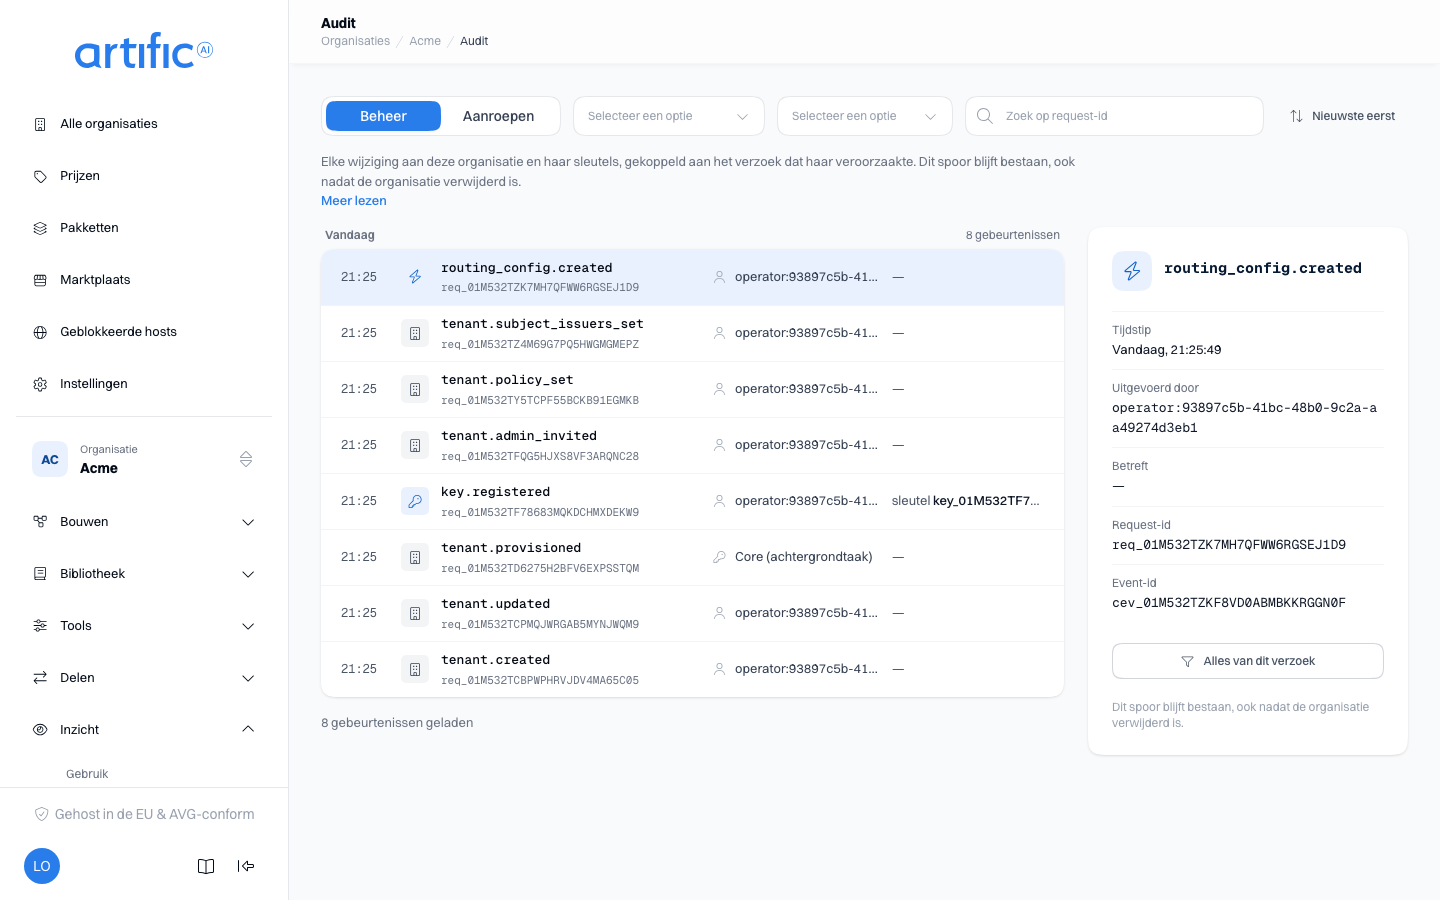
Beheergebeurtenissen
Deze geschiedenis bevat wijzigingen aan de organisatie en haar sleutels: aanmaken, hernoemen, opschorten en verwijderen, plus het registreren, bijwerken, roteren en verwijderen van sleutels. Elke gebeurtenis verwijst naar het bijbehorende verzoek.
Beheerregistraties blijven bewaard nadat een organisatie is verwijderd. Zo blijft de beheergeschiedenis beschikbaar.
Aanroepgebeurtenissen en productgebeurtenissen
Deze geschiedenis bevat antwoorden, tooluitvoeringen, gerenderde prompts, geladen skills,
aangemaakte bestanden, geproduceerde artefacten en opgeslagen geheugen. Elke beleidscontrole levert
een gebeurtenis policy.decision op, ook bij geweigerde verzoeken. Hiermee kun je zowel geslaagde
activiteit als geblokkeerde pogingen onderzoeken.
Gebeurtenissen van je product
Een organisatie kan een product op Core hebben dat zijn eigen gebeurtenissen aan hetzelfde spoor
aanlevert: een rol die het toekende, een export die iemand downloadde. Die gebeurtenissen staan op
dit subtabblad tussen die van Core, en elke regel draagt een badge Herkomst: Core, of de
weergavenaam van het product. De keuzelijst Herkomst beperkt het spoor tot de gebeurtenissen
van Core of van één product; Core past dat toe op het hele spoor, niet alleen op de regels die al
geladen zijn. Het paneel toont onder Herkomst het product met zijn naamruimte, onder Gebeurd op (zoals
het product opgaf) het moment dat het product zelf opgaf (het moment waarop Core haar vastlegde
blijft onder Tijdstip), onder Betreft waar de gebeurtenis over ging, en elk veld dat ze
wijzigde als eigen regel. Een operator benoemt het product bij de gegevens van de organisatie, in
de velden Naamruimte en Weergavenaam; een sleutel heeft de capability product_events nodig om
gebeurtenissen aan te leveren (Gebruik en audit via de API).
Policybeslissingen
Een regel policy.decision toont naast de gebeurtenis de uitkomst, toegestaan of geweigerd, en
onder Betreft waarover is beslist, zoals tool_execution · denied. Kies de regel en het paneel
naast het spoor zegt onder Beleid: geweigerd waarom, in hoogstens vier delen, gescheiden door
·:
| Deel | Wat het toont |
|---|---|
| Reden | toegestaan door een regel; verboden door een regel, als een regel Verbieden paste; of geen regel staat het toe, als een van de documenten geen passende regel Toestaan bevat |
| Soort | Waarover de regel gaat, in de woorden van de regellijst, zoals Tools |
| Document | Wiens regels beslisten: document van de organisatie, document van de sleutel, of standaardregels bij een aanroep die niet met een sleutel is gedaan, zoals het werk van een persoon in de console |
| Regel | regel en de naam die op de rij van die regel staat in de lijst Regels: de naam die je hem gaf, of zijn plaats. Ontbreekt bij geen regel staat het toe, want dan besliste geen regel |
Een geweigerde zoekopdracht op het web leest bijvoorbeeld verboden door een regel · Tools · document van de organisatie · regel no-web-search. Wil je die regel zien of wijzigen, open dan het document dat daar wordt genoemd -- de policykaart op de Instellingen van de organisatie, of de pagina van de sleutel zelf -- en zoek de rij met die naam.
Een beslissing die geen regel nam, houdt de eigen zin van Core als reden, zoals model hosted outside the key's regions of key requires an agent, en noemt geen regel. De tekst toont nooit een patroon, een label of de waarde van een label.
Als de organisatie erboven het auditspoor leest
Houdt de organisatie erboven het auditspoor bij zich (Voorbehouden), dan staat op Aanroepen en productgebeurtenissen één regel die dat zegt, in plaats van de tabel. Beheer blijft van jou: dat is het spoor van wijzigingen aan de organisatie zelf en aan haar sleutels.
Gebeurtenisgegevens
De gebeurtenissen staan per dag, nieuwste eerst, elke dag onder zijn naam en het aantal geladen gebeurtenissen van die dag. Een regel toont het tijdstip, de gebeurtenis, wie het deed en waar het over ging. Kies een regel en het paneel naast het spoor toont die gebeurtenis voluit:
| Gegeven | Beschrijving |
|---|---|
| Tijdstip | De dag en het moment waarop de gebeurtenis plaatsvond |
| Uitgevoerd door | De naam van de sleutel met haar id, of operator: met het subject-id van de beheerder die het deed |
| Betreft | De sleutel, database of beslissing waar de gebeurtenis naar verwees |
| Request-id | De X-Request-Id van de oorspronkelijke aanroep |
| Event-id | Het eigen id van de gebeurtenis |
De gekozen gebeurtenis staat in de link, dus een gedeelde link opent op dezelfde gebeurtenis. Op een telefoon opent de gebeurtenis op een eigen scherm, met de weg terug naar het spoor.
Nieuwste eerst is de standaard; kies het om de volgorde om te draaien naar oudste eerst. Ook de volgorde staat in de link.
Een verzoek terugvinden
Vul het request-id van de aanroep in bij Zoek op request-id om de gebeurtenissen terug te vinden, of kies in het paneel Alles van dit verzoek om het spoor te beperken tot het verzoek van die gebeurtenis. Controleer zo nodig beide subtabbladen. Hetzelfde id koppelt de aanroep aan de verbruiksgegevens.
Noemt een gebeurtenis een trace, dan opent Open in Traces die: de aanroep die een
gebeurtenis trace.read las, of de aanroepen van de beurt waarin de gebeurtenis werd geschreven
(Een trace lezen).
Beperk de resultaten met de keuzelijsten Gebeurtenis en Uitgevoerd door. Deze filters, een deel van een request-id en Alles van dit verzoek beperken de gebeurtenissen die al geladen zijn; meer laden verruimt wat ze kunnen vinden. Een volledig request-id op Aanroepen en productgebeurtenissen wordt in het hele spoor opgezocht, hoe lang geleden de aanroep ook was. De volgende pagina laadt zichzelf zodra je bijna onderaan de lijst scrolt; kies Meer laden om te laden zonder te scrollen.
Wie een aanroep deed
Core legt een sleutel alleen bij haar id vast. De console zoekt de naam op in de sleutels van deze
organisatie en toont die op de regel en in de keuzelijst Uitgevoerd door; in het paneel is de
naam een link naar het onderdeel Sleutels, met het id ernaast. Een sleutel-id waar de
console geen naam bij vindt, staat er met "(niet in de sleutellijst)". Dat zegt alleen dat het
opzoeken niets opleverde: de sleutel kan verwijderd zijn, van een bovenliggende organisatie zijn
die hier handelde, of deze organisatie heeft meer sleutels dan waarvan de console de naam opzoekt.
De gebeurtenis blijft staan, welke van de drie het ook is. Werk dat Core zelf uitvoert, zoals een
export of een geplande run, heet "Core (achtergrondtaak)". Een gebeurtenis door een beheerder
toont operator:....
Inhoud en inloggegevens
- Berichtinhoud, bestandsnamen of tekst van aanroepers. Het auditspoor bevat verwijzingen en aantallen; gespreksinhoud wordt bij het gesprek opgeslagen.
- De eindgebruiker achter een applicatiesleutel. Machineaanroepen worden toegeschreven aan het sleutel-id; de naam komt uit de opzoeking van de console (zie hierboven).
- Secrets, hashes of getoonde prefixes van API-sleutels.